BSI – 4. IT-Grundschutz Tag: Folien online

Der 4. BSI IT-Grundschutztag hat im Rahmen der IT-Security Messe in Nürnberg stattgefunden. Viel Nachholbedarf bei der Webentwicklung haben alle. Und genau darum hat sich alles gedreht, beim Grundschutz-Tag. Nicht nur Webentwickler, auch ich habe dringendes Informationsbedürfnis: Erneut tritt das Modul „ModSecurity“ prominent auf, SQL-Injects sind mit von der Partie, das Horrorszenario eines jeden Webentwicklers. Doch was geht noch? OWASP hat das bildlich schön erklärt und die Folien solltet Ihr Euch wirklich mal ansehen.
Weiterlesen

Dropbox Clients im Firmennetzwerk? Nicht mit nmap!

Obwohl im privaten Umfeld beliebt: Dropbox Clients sind in Firmennetzen äußerst ungern gesehene Gäste. Mit Dropbox ist das Thema „USB-Sticks vs. Sicherheit“ obsolet und die Kontrolle über den Datenfluss entgleitet dem Administrator erneut, sofern keine adäquate Appliance „wach“ ist. Auch die Nutzung der meist chronisch überlasteten Gateways wird so noch mehr zum Geduldsspiel. Brisante Firmendaten im Dropbox-Speicher sind da nur die Spitze des Eisbergs. Da sich Dropbox den klassischen Ports 80 und 443 bedient, sind die Clients für viele Administatoren meist schwer zu entdecken.

Weiterlesen

Windows 8 / Server 2012 neue Gruppenrichtlinien

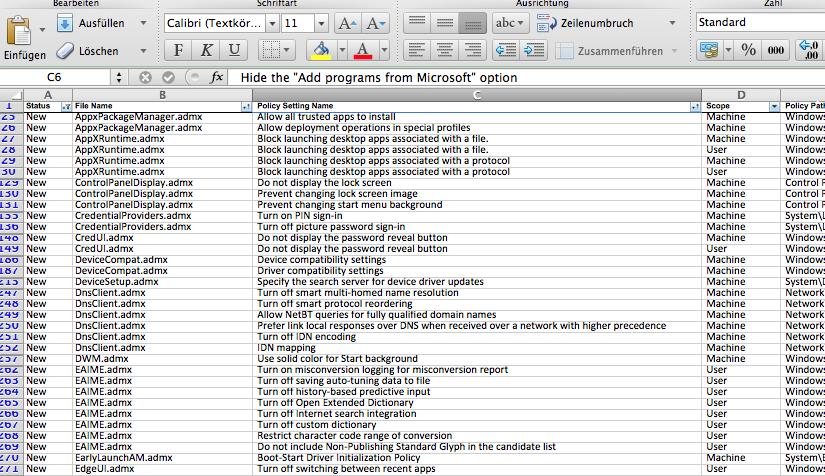
Es hat sich was getan! Schon bei der Einrichtung eines neuen Rechners könnten sich einige Administratoren am Kopf kratzen, denn Anmeldungen bei Windows Live oder Flash-Integration sind sicherlich nicht in allen Unternehmen gewünscht. Der Großteil der neuen Richtlinien tummelt sich in „inetres.admx“: Internet Explorer ist eine der Komponenten, welche mit den meisten neuen Richtlinien versehen werden kann. Administratoren sollten sich spätestens jetzt damit auseinander setzen.

Weiterlesen

Backbox 3.0 erschienen / andere Pen-Distros

Sicherlich ist den meisten eher „BackTrack“ geläufig, ist es doch die am häufigsten genutzte Pen-Distro, die mal eben installiert und gebrauchsfertig ist. Da gibt es doch einen Namensvetter!

Oh, wie gemein – Einen Newsbeitrag über eine Distro gleich mit dem Konkurrenzprojekt zu beginnen. Und neben den beiden gibt’s noch viele mehr: Node Zero, Blackubuntu, Samurai, Pentoo, Weakerth4n Linux, Matriux, und so weiter. Einen guten Überblick bekommt Ihr im Rootcon Blog: Link.

Weiterlesen

Links zum Workshop in Würzburg am 26.10.2012

Herzlichen Dank für den Besuch beim heutigen Workshop in einem elitären Kreis. Das waren sehr angenehme Gespräche in einer wunderschönen Umgebung, herzlichen Dank dafür! Ich hatte versprochen die Links aus meinen Folien zusammenzutragen – na klar komme ich dem nach:

BSI – Links:

  • BSI (Bundesamt für Sicherheit in der Informationstechnik) : Link
  • IT-Grundschutz-Katalog : Link
  • GS-TOOL : Link

Penetration / Offensive Security:

Weiterlesen

Sicherheit durch Anwenderschulung = Perlen vor die Säue?

Interessante These! Im Usenet wird immer noch ein Artikel von Dave Aitel diskutiert. Er ist eine von den Personen, denen man gerne zuhört, wenn es um IT-Risk Management geht. Er hat bereits im Juli eine Debatte losgetreten, bei der folgende Aussage getroffen wurde:

– „Why you shouldn’t train employees for security awareness“ –

It’s wasting money. Das bedeutet in etwa soviel: Anwendern den „Sicherheitsgedanken“ beizubringen ist herausgeschmissenes Geld. Diese Aussage ist für viele (mich eingeschlossen) erst einmal unverständlich. Aitel verlagert die Verantwortung für den Sicherheitsgedanken komplett auf den Administrator. Er begründet mit seiner Erfahrung. IT-Verantwortliche sind denn seiner Meinung nach – im Schadensfall – vielleicht nicht nur teilweise „überfordert“ bei der sachgemäßen Abarbeitung seines Pflichtenheftes:

Weiterlesen

2-Faktor-Authentifizierung – Wie ist der Stand jetzt?

Katastrophal. Im privaten Umfeld ganz besonders. Private Anwender sind so wenig geschult, dass sie weder wissen, was 2-Factor ist, noch wie sie sich oder Ihre Informationen vor Diebstahl schützen. Meist heißt es da, „was soll mir denn schon passieren“… Im geschäftlichen Umfeld gilt das weniger, Unternehmen können auf AD-Basis einfach und kostengünstig 2-Factor-Authentication einführen. Doch sie tun es einfach nicht. Der Mittelstandsadministrator ist überfordert, der Geschäftsführer sieht die Anforderung nicht.

Weiterlesen

LUP / Local Update Publisher – Besser als „nichts“

Sind sie noch da, diese „Rindviecher“? Java, Flash und Acrobat Reader? Habt Ihr im August 2x Java Updates verteilt, und das zu Fuß? Leider sind sie da. Und bis zum Rollout von Windows 8 mit seinem integrierten PDF-Reader wird’s wohl auch noch eine Weile dauern. Da hängt Ihr also, mit einer Reihe von Clients, welche diese fiese Software drauf haben. Und sicher habt Ihr schon das ein- oder andere Mal die Diskussionen geführt, ob Ihr nicht entsorgen könnt. Und immer sind Euch irgendwelche Bereichsleiter in die Quere gekommen, welche „Flash“ alternativlos betiteln. Und jetzt? Wenn System Center schon nicht da ist, dann aber WSUS, oder?

Weiterlesen

Black Hat Webcasts

Wer mich in der Vergangenheit hat sprechen hören, erfährt öfters von Black Hat. Das sind die Jungs, die Euch fit machen im Bereich Sicherheit, Penetration, Schwachstellenanalyse Eurer Infrastruktur. Wenn auch teuer, die Black Hat Konferenzen sind unschlagbar gut. Wenn Ihr von Eurem Arbeitgeber keine finanziellen Mittel zum Besuch bewilligt bekommt, lohnt dennoch ein monatlicher Blick in die zahlreichen Webcasts, die dort kostenfrei angeboten werden. Nach kurzer Zeit erscheinen jeweils auch die Präsentationen auf deren Website.

Weiterlesen

BSI gibt jetzt auch Empfehlungen für die Nutzung von MacOSX

Analog zu den Empfehlungen zu Microsoft Windows 7 und Ubuntu erschien heute auch die lange erwartete Empfehlung vom BSI zum Mac. Konträr zu der euphorischen Wahrnehmung durch MAC-Blogs und News-Seiten sehe ich das Thema etwas differenzierter.

Das BSI gibt zwar ähnliche Verhaltensregeln zum Umgang mit Mountain Lion, wie zu Windows & Co. Hierbei ist insbesondere die Nutzung von getrennten Benutzerkonten zur Benutzung des Computers wie auch zur Administration hervorzuheben. Das BSI vergisst auch nicht, auch auf Java einzugehen und ermittelt aufgrund der derzeitigen Bedrohungslage keine Notwendigkeit für einen Virenschutz. Das ist allgemein erst einmal richtig.

Weiterlesen